Il Cyber Resilience Act per le PMI non è più una scadenza lontana. Dall’11 settembre 2026 sono già applicabili gli obblighi di segnalazione delle vulnerabilità attivamente sfruttate e degli incidenti gravi che interessano la sicurezza dei prodotti con elementi digitali. Il resto della disciplina diventerà pienamente applicabile dall’11 dicembre 2027
Anthropic ha pubblicato un’analisi tecnica su Claude Mythos Preview, un nuovo modello general-purpose che, secondo l’azienda, mostra capacità eccezionali nel trovare e sfruttare vulnerabilità software. Il punto non è soltanto la sua potenza complessiva, ma il fatto che queste competenze in ambito security siano emerse come effetto collaterale dei progressi del modello nel coding, nel ragionamento […]
Ransomware-as-a-Service e AI: l’arsenale dei cybercriminali Il Ransomware-as-a-Service (RaaS) e l’Intelligenza Artificiale hanno trasformato radicalmente il panorama delle minacce informatiche. Quello che fino a pochi anni fa richiedeva competenze tecniche avanzate è oggi accessibile a chiunque disponga di una connessione e di qualche centinaio di dollari in criptovaluta. In questo articolo analizziamo l’arsenale AI a […]
li attacchi di ingegneria sociale sfruttano la psicologia umana per indurre le vittime a compiere azioni dannose o a rivelare informazioni sensibili. Per difendersi efficacemente, è fondamentale educare gli utenti sui rischi, implementare misure di sicurezza tecnologiche e adottare pratiche di verifica e controllo rigorose
li attacchi di ingegneria sociale sfruttano la psicologia umana per indurre le vittime a compiere azioni dannose o a rivelare informazioni sensibili. Per difendersi efficacemente, è fondamentale educare gli utenti sui rischi, implementare misure di sicurezza tecnologiche e adottare pratiche di verifica e controllo rigorose
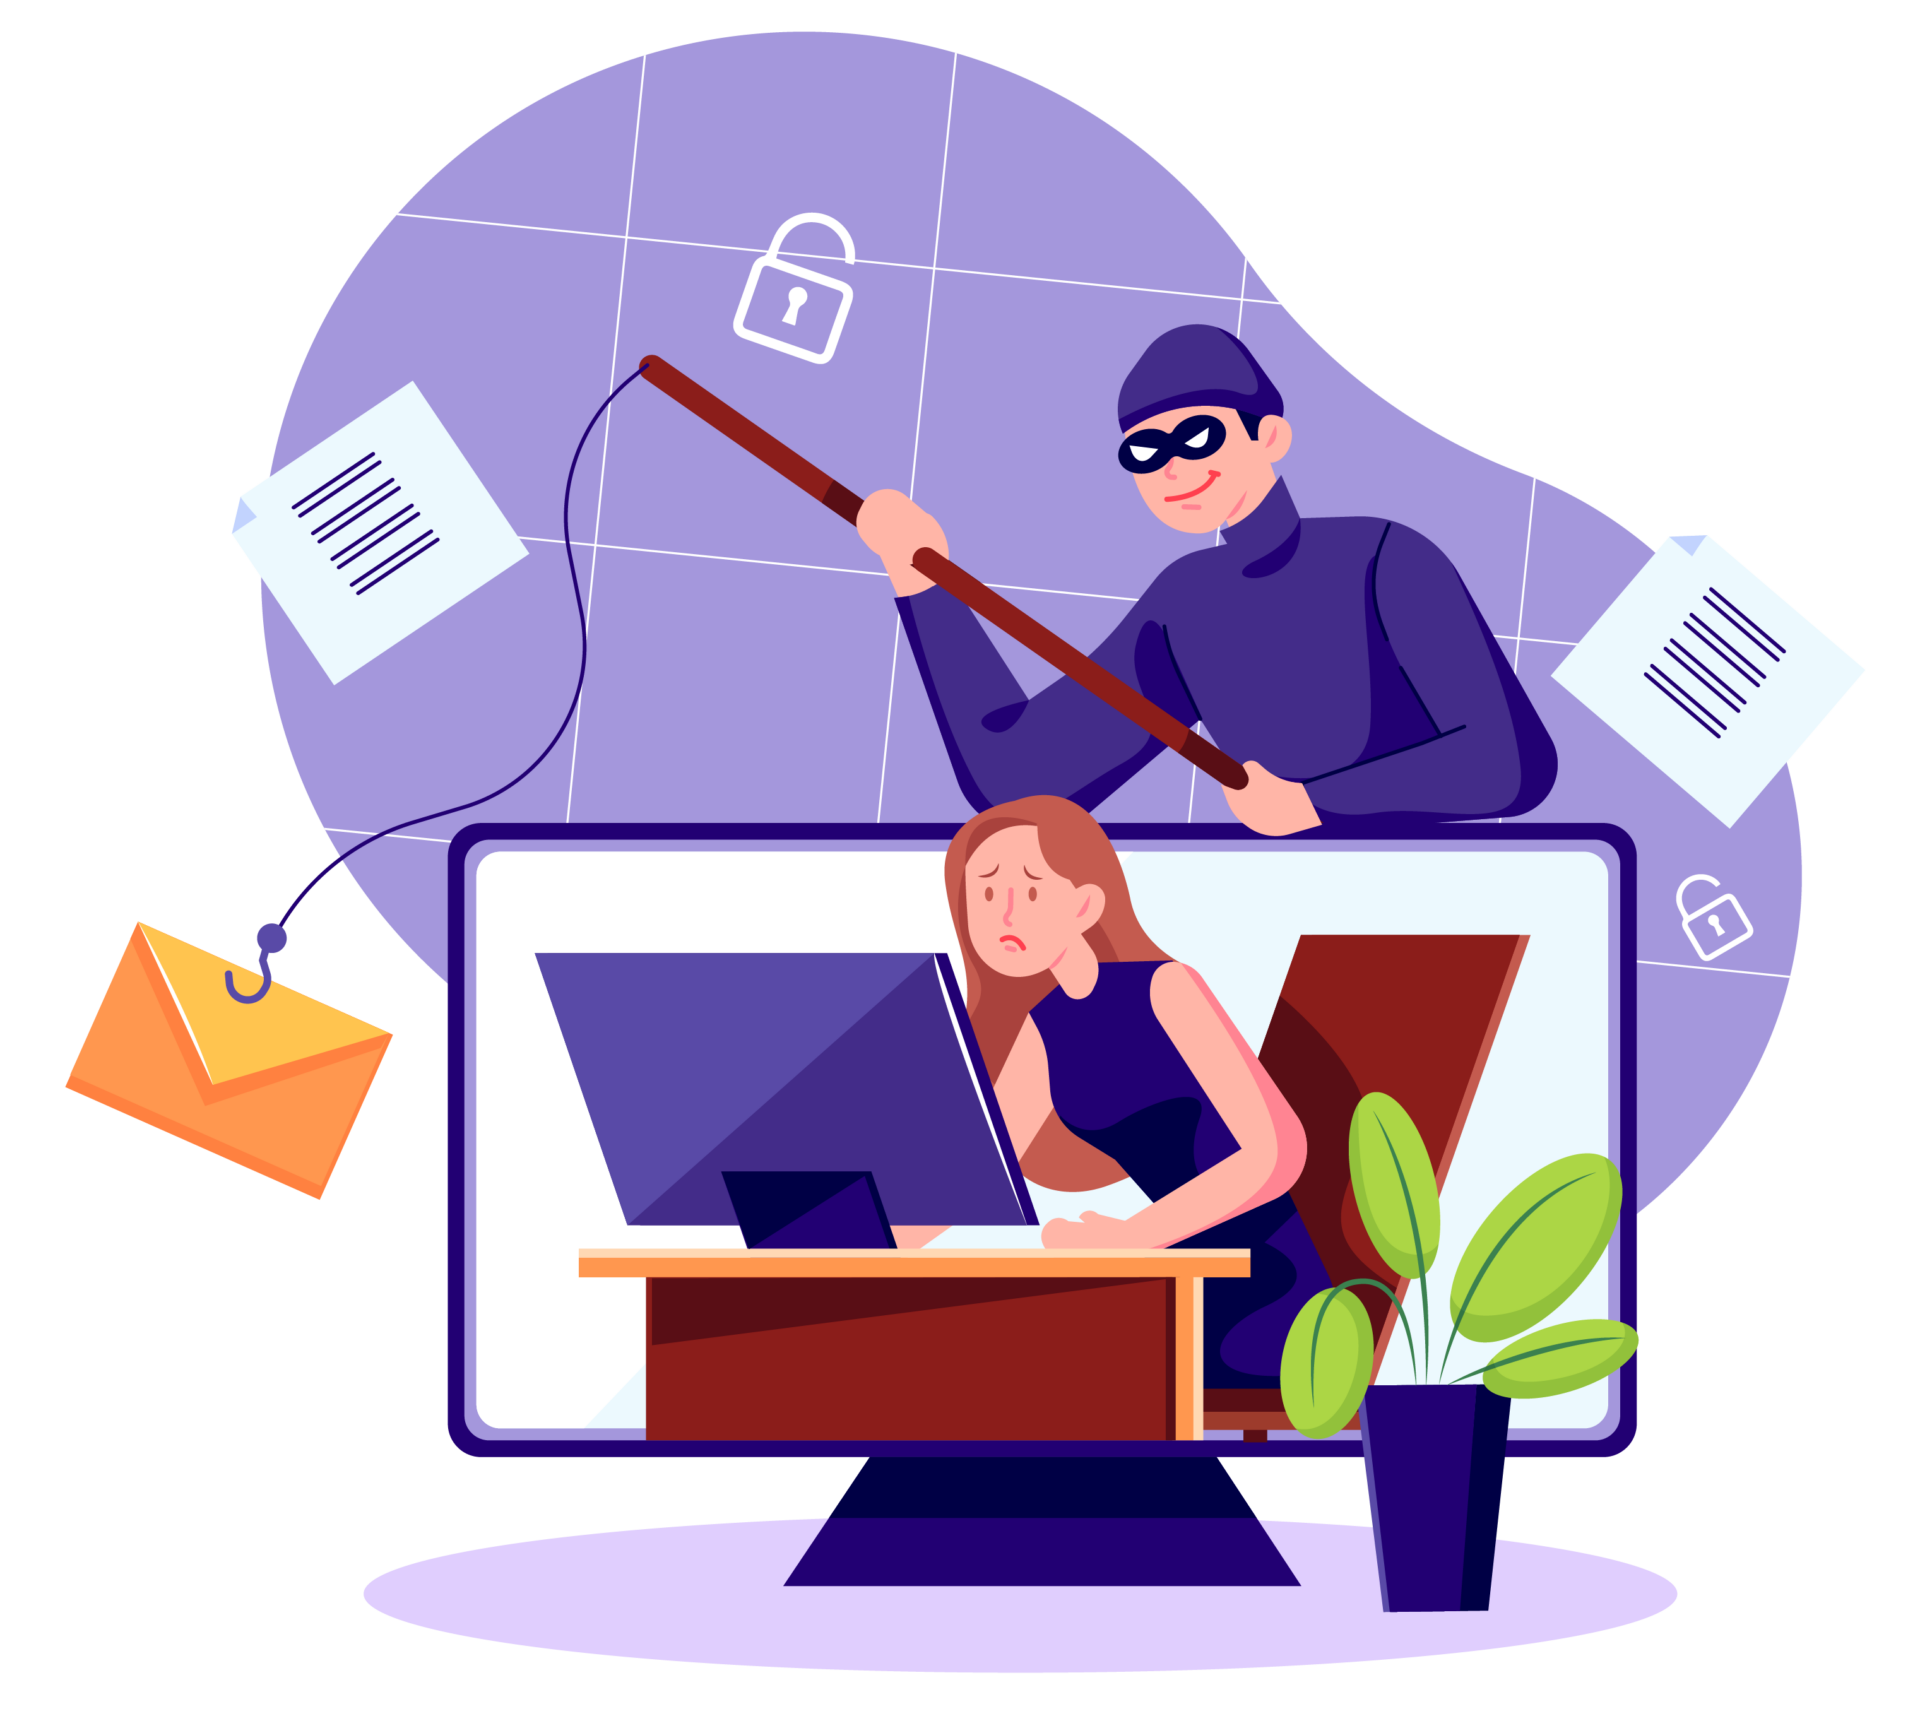
li attacchi di ingegneria sociale sfruttano la psicologia umana per indurre le vittime a compiere azioni dannose o a rivelare informazioni sensibili. Per difendersi efficacemente, è fondamentale educare gli utenti sui rischi, implementare misure di sicurezza tecnologiche e adottare pratiche di verifica e controllo rigorose
Dagli ultimi dati evidenziati dal Rapporto Clusit 2024, gli attacchi in Italia sono cresciuti per numero e per gravità. A questi si aggiungono gli incidenti dovuti ad errate configurazioni dei sistemi e mancata applicazione di una regolare attività di prevenzione. La Cyber Security diventa uno dei principali fattori che incidono sulla Continuità Operativa (BC) e […]